Diplomarbeit HF: Infrastructure as Code bei der Netrics
- Schwachstellen erhoben
- 14
- direkt mit IaC lösbar
- 9
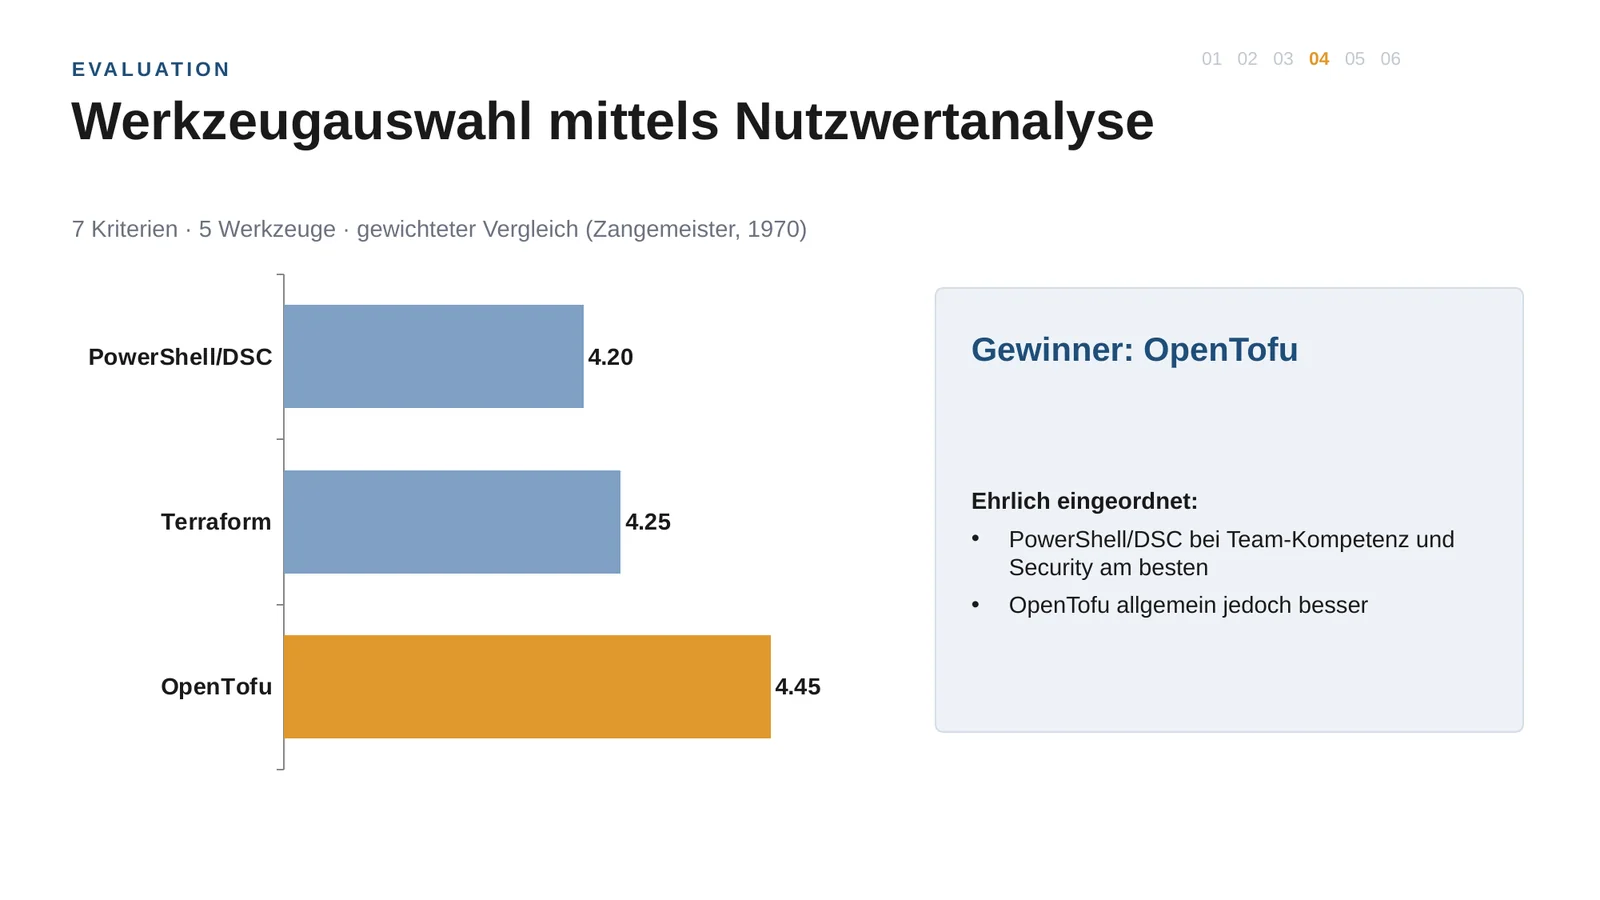
- Nutzwert von OpenTofu
- 4.45
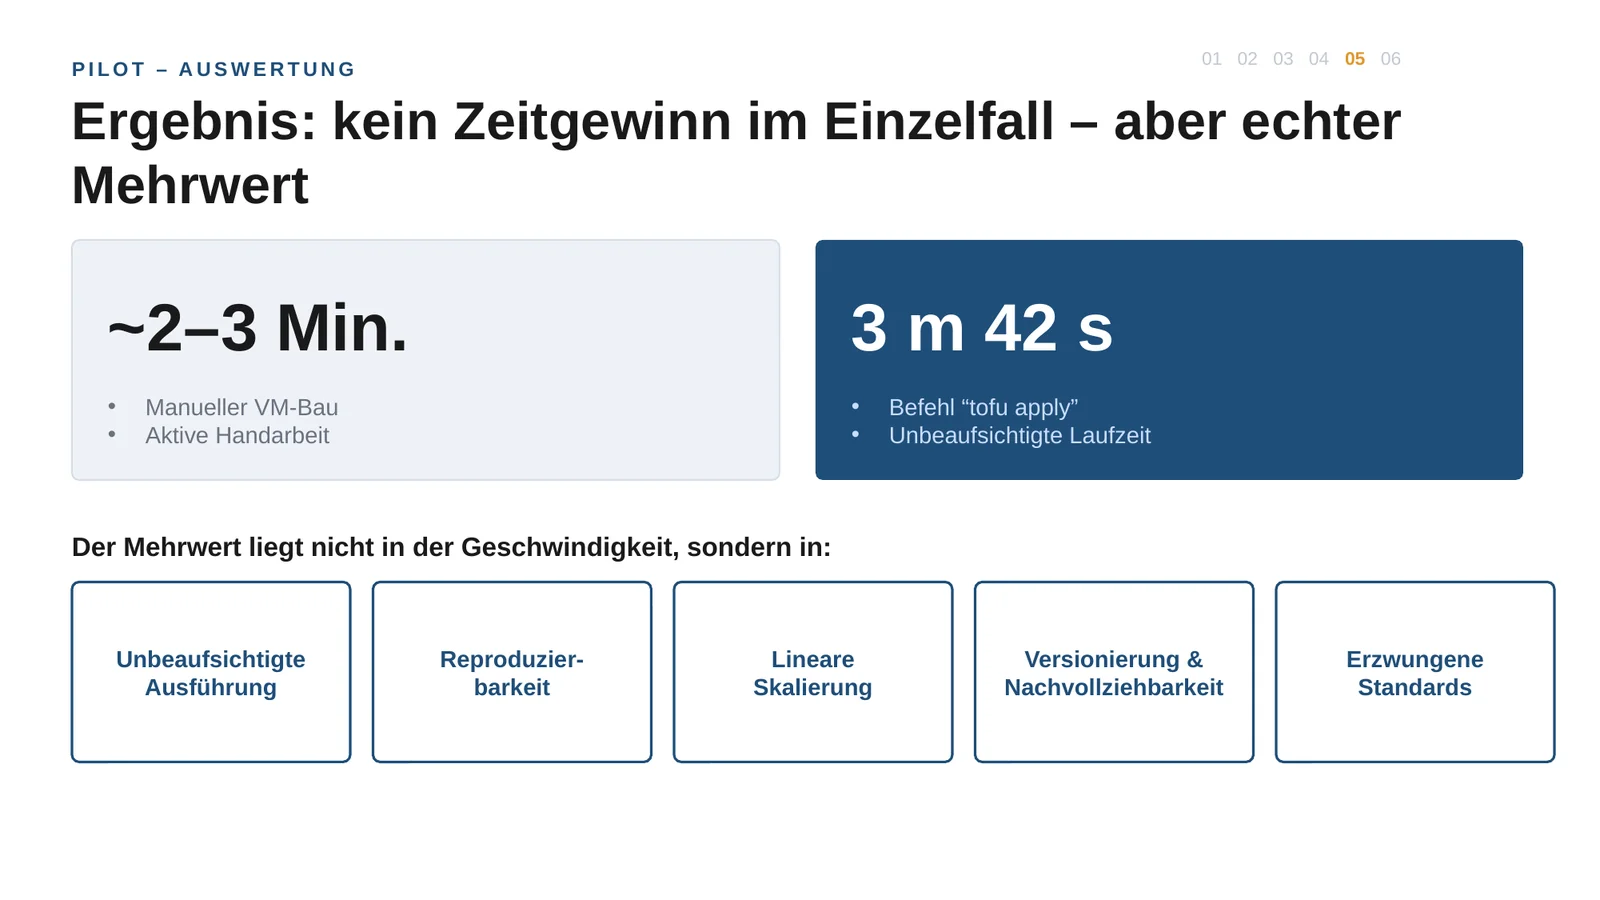
- Minuten für eine VM aus Code
- 3:42
In meiner Diplomarbeit habe ich untersucht, wie unser Team Server nicht mehr von Hand aufbaut, sondern als Code beschreibt. Von der Analyse über die Werkzeugwahl bis zum ersten Pilot.
Unser Infrastructure Services Team baut für Kunden vom KMU bis zur Grossfirma IT-Umgebungen auf und betreibt sie. Fast alles davon passiert von Hand: rund 5 bis 10 neue Maschinen pro Monat, je etwa 1,5 Stunden. Das heisst gleiche Umgebungen sehen am Ende unterschiedlich aus, Änderungen sind schwer nachzuvollziehen, und viel Wissen hängt an einzelnen Personen.
Zuerst habe ich die bestehenden Abläufe aufgenommen, mit internen Unterlagen und Interviews im Team, und 14 Schwachstellen nach Standardisierung, Aufwand und Nachvollziehbarkeit bewertet. Dann habe ich fünf Werkzeuge in einer Nutzwertanalyse mit sieben gewichteten Kriterien verglichen. Mit dem Gewinner, OpenTofu, habe ich ein Konzept erarbeitet und es in einer abgeschotteten Testumgebung als Pilot ausprobiert.
Von den 14 Schwachstellen lassen sich 9 direkt mit Infrastructure as Code beheben, 4 teilweise und eine gar nicht. Der Pilot hat eine VM vollständig aus Code gebaut. Schneller als von Hand war das im Einzelfall nicht, aber genau das war die spannende Erkenntnis: Der Wert liegt in identischen, nachvollziehbaren Umgebungen und darin, dass viele davon nicht mehr Aufwand machen als eine.
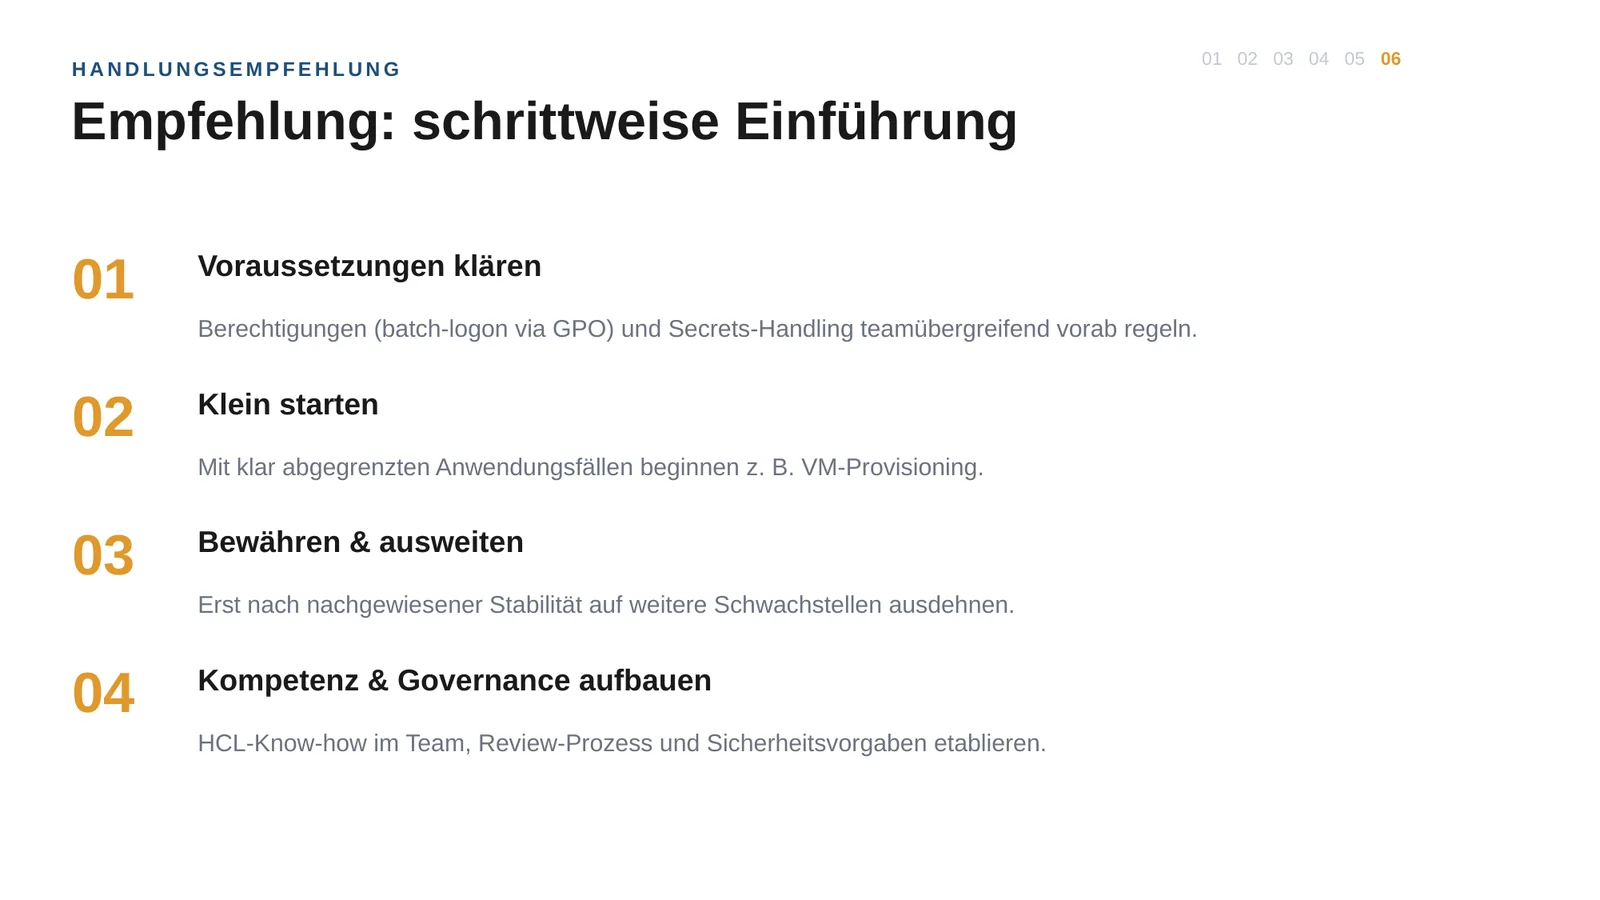
Die grösste Hürde war nicht technisch, sondern organisatorisch. Ein einziges Recht, das nur zentral per Gruppenrichtlinie vergeben wird, hat den Pilot aufgehalten. Wer so etwas einführen will, muss zuerst Berechtigungen, Zugangsdaten und Abläufe mit dem Team klären. Darum empfehle ich eine schrittweise Einführung: klein anfangen, bewähren, dann ausweiten.
- ARBEITGEBER / KUNDE
- Netrics AG · WISS Schulen für Wirtschaft Informatik Immobilien
- UMFANG
- 67 Seiten · eingereicht im August 2026
- MEINE ROLLE
- Autor, Analyse, Konzept und Pilot
- WERKZEUGE
- OpenTofu, Hyper-V-Provider, Git, Ansible / AWX, WinRM
- OpenTofu4.45
- Terraform4.25
- PowerShell / DSC4.20
- Pulumi3.55
- Vagrant3.15
Ist-Analyse
Abläufe im Team aufgenommen, Interviews geführt und 14 Schwachstellen erhoben: vom manuellen Serveraufbau über fehlende Versionierung bis zum Bus-Faktor. Allein der Aufbau neuer Maschinen kostet das Team rund 7,5 bis 15 Stunden im Monat.
Werkzeugwahl
Terraform, OpenTofu, Pulumi, Vagrant und PowerShell/DSC nach sieben Kriterien bewertet, etwa Hyper-V-Unterstützung, Nutzen für die Schwachstellen, Integration in Ansible/AWX und Sicherheit. OpenTofu gewinnt knapp, auch weil es den State nativ verschlüsseln kann und Open Source ist.
Konzept
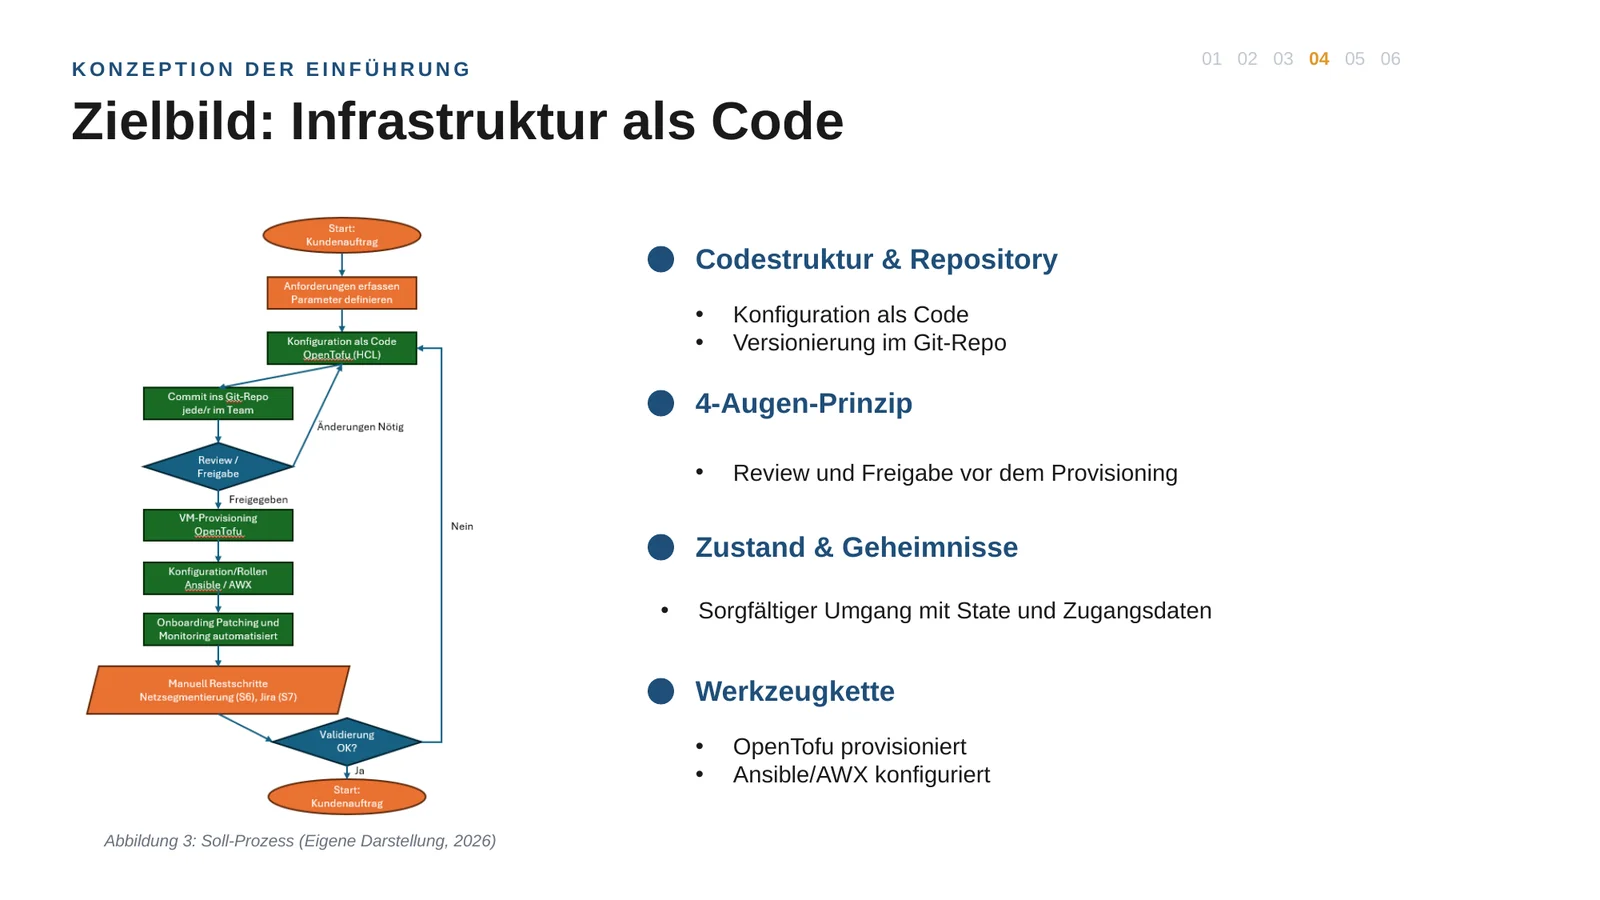
Infrastruktur als Code in einem Git-Repository: OpenTofu baut die Maschine, Ansible/AWX konfiguriert sie. Dazu ein Vier-Augen-Prinzip vor jedem Rollout, ein eigenes Dienstkonto mit minimalen Rechten, verschlüsselter State und WinRM nur noch über HTTPS.
Pilot
Eine erste VM per tofu init, plan und apply auf Hyper-V bereitgestellt. Unterwegs: ein HTTP 401 (gelöst über Negotiate-Authentifizierung), ein Task, der nicht lief, weil das Recht "Log on as a batch job" fehlte, und ein Community-Provider ohne Signatur.